 免责声明:本文介绍工具仅用于自有资产安全自查、授权范围内安全研究。未经目标所有者明确书面许可,对第三方域名进行扫描、信息收集,可能违反网络安全相关法律法规,请务必遵守法律边界。
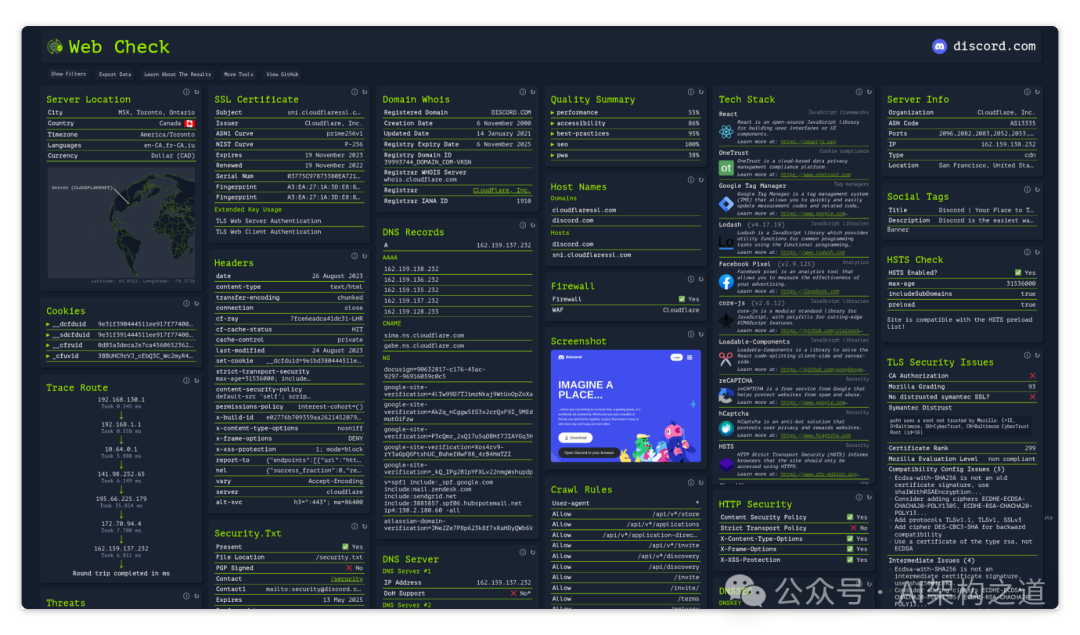
IP 信息:解析域名对应的 IP 地址、ASN 自治系统号、ISP 运营商信息,是所有外部侦察的起点。拿到 IP 之后,可以进一步挖掘托管服务商、同服务器上其他域名。 服务器地理位置:IP 地理定位,附带地图标记、国家、时区、运营商信息,评估跨境数据合规与基础设施分布。 Whois 域名信息:域名注册时间、到期时间、名称服务器、注册相关信息。短期注册域名,往往是钓鱼站点的典型特征。 Tranco 全球流量排名:基于 Tranco 多源数据集,快速判断目标站点访问体量,辅助竞品评估。
完整 DNS 记录:一次性拉取 A、AAAA、MX、NS、CNAME、TXT、SOA 全部记录。MX 记录可以直接看出企业使用微软 365、谷歌 Workspace 或是自建邮件;NS 记录判断 DNS 托管厂商。 DNSSEC:检测是否启用 DNSSEC 数字签名,同时支持 DoH、DoT 检查。没有 DNSSEC 保护的域名,存在 DNS 缓存投毒风险,文档明确标注:缺失 DNS 安全机制可能成为攻击者入口。 关联主机 / 子域名枚举:发现主域名关联的子域名。很多企业主站点防护严密,但子域名往往存在大量安全弱点,是 SRC 漏洞挖掘的高频突破口。
SSL 证书链:完整展示证书颁发机构、签发与过期时间、加密算法,读取 SAN 多域名字段,找到证书绑定的其他子域名。证书过期是线上业务最常见的故障之一。 TLS 密码套件:列出服务器支持的全部加密套件,自动标记 RC4、3DES 这类弱算法,识别降级攻击风险。 TLS 配置评估:基于 Mozilla TLS Observatory 规范,给出 Modern / Intermediate / Old 三级评估,输出不合格项与修复方案。 多客户端 TLS 握手模拟:模拟 Chrome、Firefox、Safari、iOS、Android 等不同浏览器握手,排查兼容性与安全薄弱点。 HSTS 检测:校验 HSTS 是否开启、max-age 时长、includeSubDomains 以及预加载状态。就算部署 HTTPS,缺少 HSTS 依然存在中间人降级攻击风险。
HTTP 响应头:读取全部响应头,识别 Server、X-Powered-By 这类容易泄露服务器版本、后端框架的字段。 OWASP 安全头检查:检查 CSP 内容安全策略、X-Frame-Options 防点击劫持、X-Content-Type-Options 阻止 MIME 嗅探、X-XSS-Protection,对标 OWASP Secure Headers 项目标准。 Cookie 安全分析:逐条解析 Cookie,校验 Secure、HttpOnly、SameSite 属性,评估会话安全,是隐私合规检查重要一环。 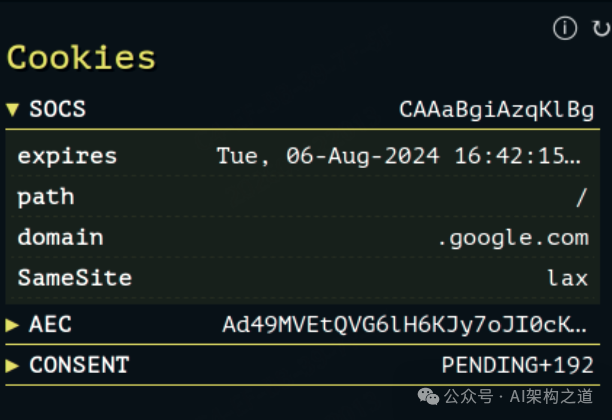
重定向链路追踪:完整追踪跳转路径,标记 301/302/307 状态码,定位 HTTP 降级跳转这类中间人攻击切入点。 WAF 识别:判断站点是否部署 Web 应用防火墙,识别 Cloudflare、AWS WAF、ModSecurity、QRATOR、DDoS-Guard 等产品。渗透测试前期判断 WAF 类型,是制定绕过策略的前提。
SPF:解析 DNS TXT 记录,校验哪些邮件服务器有权代表该域名发信。配置宽松 +all意味着任何人都可以伪造你的域名发送钓鱼邮件。DKIM:读取 DNS 内 DKIM 公钥,验证邮件内容防篡改签名。
DMARC:判断策略为 none(仅收集报告,不拦截)、quarantine(隔离可疑邮件)、reject(直接拒绝)。大量企业停留在 p=none,等于没有防护。BIMI:检测品牌邮件标识配置,邮件客户端可展示企业 Logo,用来判断企业邮件安全成熟度。
恶意软件 & 钓鱼检测:查询 URLHaus、PhishTank 数据库,判断域名是否被标记为恶意站点。 DNS 黑名单检测:在 AdGuard、Quad9、CleanBrowsing 等十余款 DNS 拦截列表检测目标是否被封禁。 Wayback Machine 互联网档案馆快照:调取历史存档,找回曾经上线、现已删除的页面,历史代码、旧密钥、废弃后台页面经常在这里留存。 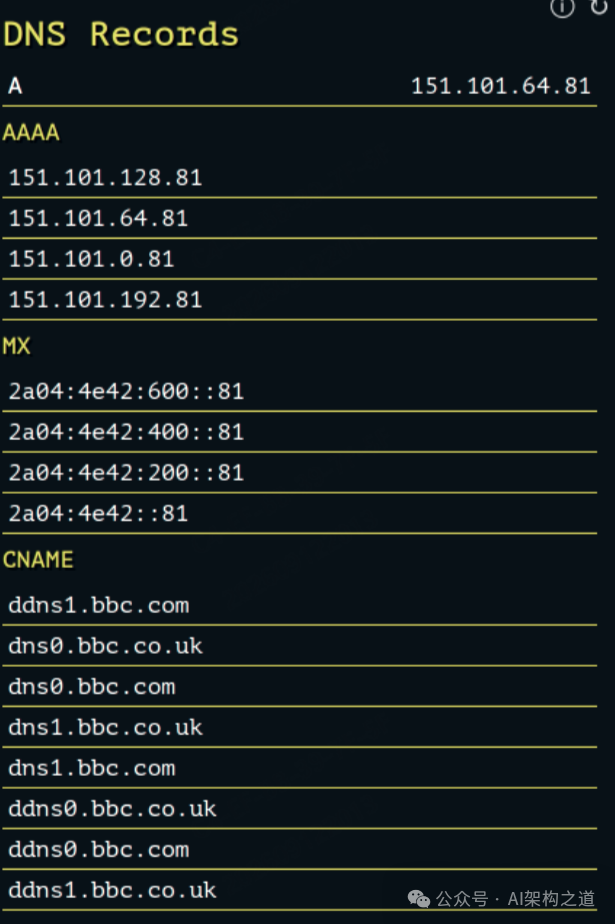
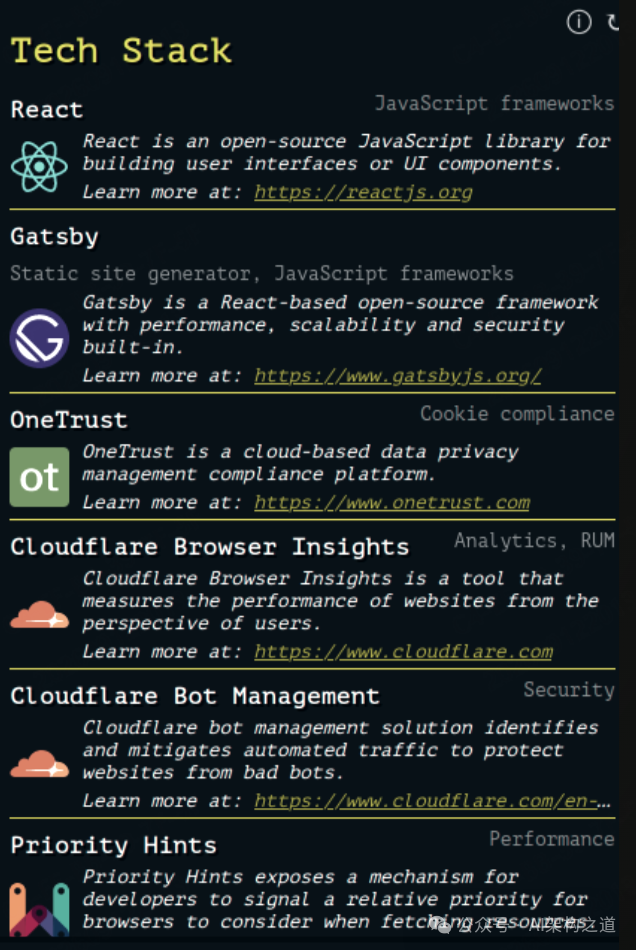
Wappalyzer 技术指纹识别:通过 HTTP 头、HTML 特征、JS 文件名、Cookie 识别 CMS、Web 服务器、前端框架、第三方统计、CDN 等组件,找到可利用 CVE 漏洞的方向。 开放端口扫描:探测服务器常见 TCP 端口。80/443 之外如果暴露 8080 管理面板、裸 3306 MySQL、无认证 6379 Redis,属于高危攻击面。⚠️端口扫描耗时 10–30 秒,公共实例容易超时,刷新重试一般可解决。 Traceroute 路由追踪:展示数据包路由节点与延迟,辅助分析网络拓扑,尝试定位 CDN 后端真实 IP。 页面截图:无头 Chromium 渲染页面截图,快速识别同 IP 旁站站点。
robots.txt 爬虫规则:安全视角下,robots.txt 禁止抓取目录往往暗示管理后台、测试环境、敏感路径。 Sitemap 站点地图解析:读取 sitemap.xml,一次性获取网站公开页面清单。 security.txt:检查 .well-known/security.txt,查看漏洞报告联系方式、PGP 公钥,判断企业安全响应成熟度。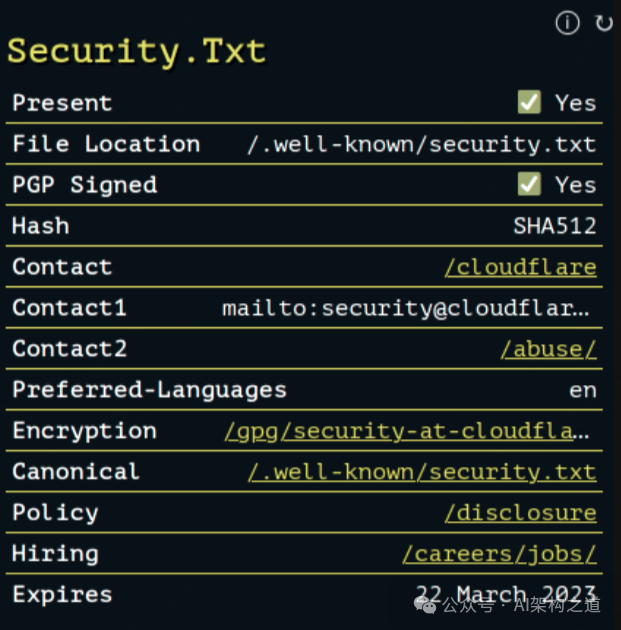
内外链分析:提取页面内外部链接,发现劫持第三方资源、未保护内部敏感页面。 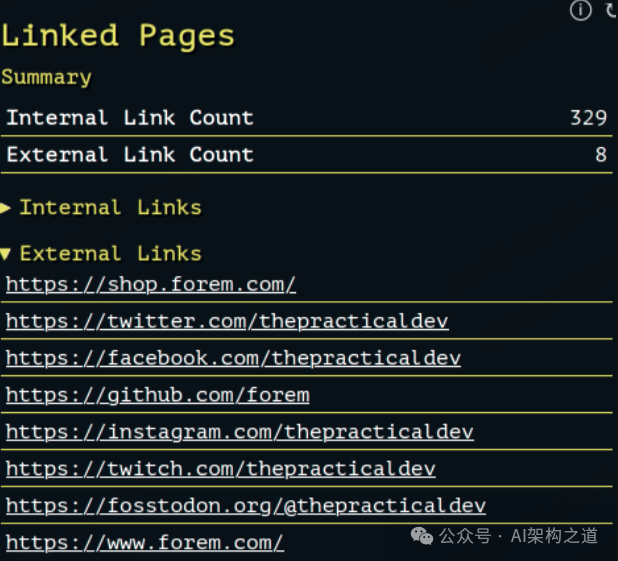
社交 Meta 标签:读取 OG、Twitter Card 元数据。 网站碳足迹估算:基于流量和服务器能耗模型估算访问碳排放,是同类工具少见的环保合规指标。
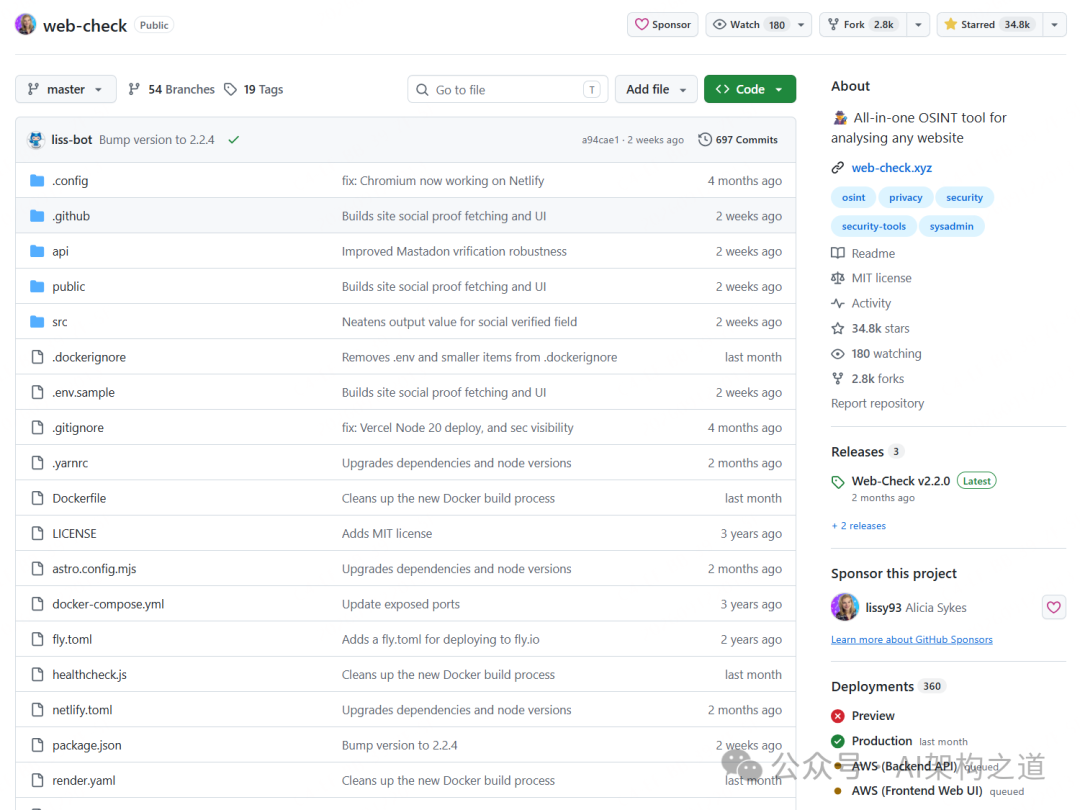
lissy93/web-check 以及 GHCR。# 一行命令启动,映射3000端口docker run -p 3000:3000 lissy93/web-check
git clone https://github.com/Lissy93/web-check.gitcd web-checkyarn installyarn buildyarn start
GOOGLE_CLOUD_API_KEY:解锁 Lighthouse 网站性能指标REACT_APP_SHODAN_API_KEY:获取更完整关联主机、旁站信息,Shodan 免费额度有限,超出计费
REACT_APP_WHO_API_KEY:更完整 Whois 域名信息SECURITY_TRAILS_API_KEY:增强 IP 归属组织情报
URL_SCAN_API_KEY:URLScan 威胁情报补充
端口扫描超时:端口探测耗时较长,公共实例资源共享更容易超时,刷新重试;批量场景强烈建议自部署。 DNS 缓存影响结果:刚修改 DNS 记录立刻扫描,TTL 缓存会返回旧数据,等待 DNS 传播完成再检测,结果才准确。 Shodan 数据依赖 API Key:关联主机、旁站查询需要 Shodan 密钥,无密钥该模块数据有限。 内网 / 非路由 IP 自动跳过外部查询:新版本会自动识别内网 IP,不再调用外部公共 API,减少无效请求。 结果仅为配置信息采集,不等于漏洞证明:所有检测只是暴露配置现状,需要人工结合业务判断风险。
https://github.com/lissy93/web-check
评论