PHP 两项远程代码执行漏洞 CVE-2026-109618、CVE-2026-109619 的相关信息在协调披露前流出,研究社区将其称为“PHP2Shell”。PHP 安全团队已发布预告,两项漏洞的严重性评分均为 CVSS v4.0 9.2(Critical),计划于北京时间10月21日22:00(UTC 14:00)发布安全更新,完整技术细节及修复版本将同步公布![]()
![]()
![]() 公开的第三方技术分析将问题指向 PHP 的
session.upload_progress 会话上传进度处理机制。该分析称,在处理 multipart/form-data 上传请求及更新会话数据时,用于记录上传进度的指针可能在其指向的数据被释放后继续使用,形成释放后使用(Use-After-Free,UAF)缺陷。攻击者若能控制随后占用该内存的数据,可能进一步影响程序执行流程。
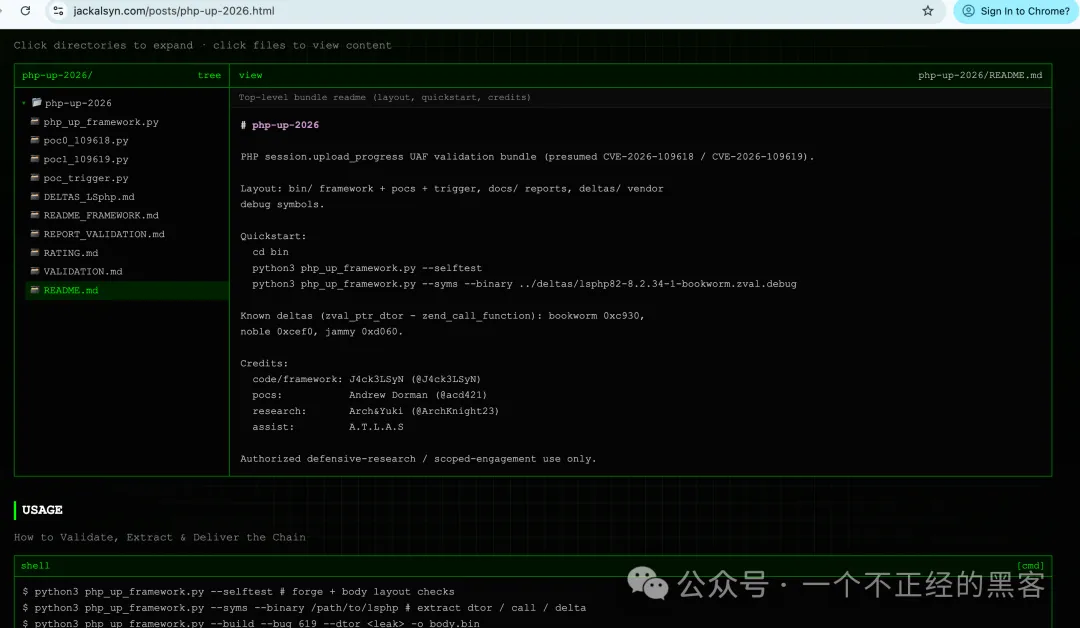
Sansec 援引泄露的工具截图称,攻击能力可能覆盖 PHP 5.4.0 及之后版本目前测试POC已公开,可以自行测试确认真实影响,非紧急服务建议直接关停,等待官方发布正式补丁。可以确认的是,目前 PHP 上游维护的稳定分支为 8.2、8.3、8.4 和 8.5;仍使用 PHP 8.1 及更早版本的机构,应提前确认升级路径,或向发行版、服务商核实是否提供回补修复php2shell 工具展示 CVE-2026-109618 / CVE-2026-109619 PHP RCE 的内容: 该工具尝试对以下系统进行 RCE:WordPress 7.1.3 、MediaWiki 1.46.2 、phpBB 3.3.17 、Magento 2.4.9 、Laravel (13.x 和 8.x) 、Symfony 8.1.9、Drupal 11.4.10 、纯 mod_php
版权声明
本文仅代表作者观点,不代表本站立场。
本文系作者授权发表,未经许可,不得转载。
评论