这意味着,仍然使用这张根证书的网站,可能会在 Chrome 中出现安全警告,导致用户无法正常访问。
谷歌已经给出了具体时间,美国太平洋时间 10 月 27 日星期二上午。换算成北京时间,大约是 10 月 27 日深夜到 28 日凌晨。
这张证书来自印度的数字证书机构 eMudhra。根据该公司此前的估算,约有 3 万张网站证书需要迁移。
谷歌作出这个决定,起因是一件令人难以置信的事情。
这家证书机构生成的 8 把私钥,全部是小于 256 的整数。其中一把,竟然只有 4。
eMudhra 证书安全事件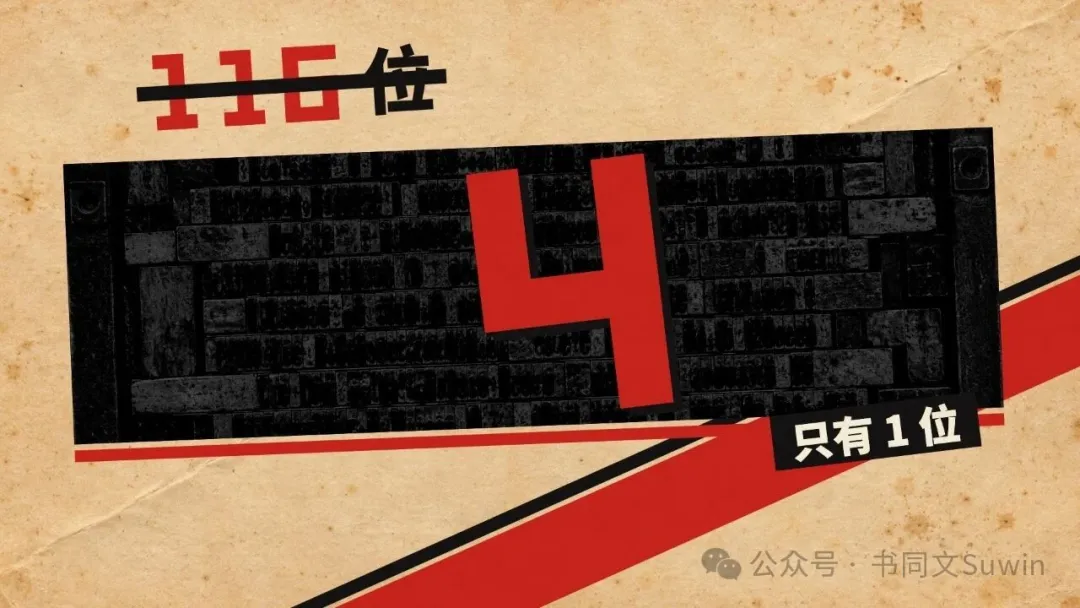
正常情况下,这些私钥应该是随机生成的 384 位数字。如果写成十进制,最大可以达到 116 位,可能的组合数量远远超过可观测宇宙中的原子总数。
即使用超级计算机不停尝试,也不可能在现实可行的时间里把所有可能性试一遍。
可 eMudhra 的这 8 把私钥,最大的也只有 237。
从 1 开始逐个尝试,最多 255 次,就能找到对应的私钥。
英国安全研究员 Scott Helme 在自己的电脑上完成了这个过程,找出全部 8 把私钥,用时不到一秒。
而这些存在问题的证书,早在 2025 年 4 月 30 日就已经生成了。
整整一年半,竟然没有人发现。
01一把只有4的私钥,为什么能影响整个互联网
我们平时打开银行网站、购物网站,或者登录自己的邮箱,浏览器都会通过 HTTPS 建立加密连接。
地址栏里的小锁,背后有一套数字证书体系。
可以把证书机构理解成发证机关。
网站申请证书,证书机构负责确认它的身份,再为它签发证书。浏览器信任这家机构,就会接受它签发的有效证书。
而证书机构使用的私钥,就像盖章用的公章。
如果有人掌握了证书机构的签名私钥,就有可能冒用它的身份,签发原本不该签发的证书。
例如,攻击者制作一个假冒银行网站的证书,再设法截获或改变用户的网络连接,就可能让浏览器误以为正在访问真正的银行网站。
用户看到的是正常的 HTTPS 连接,却可能把账号密码交给攻击者。
数字证书信任关系示意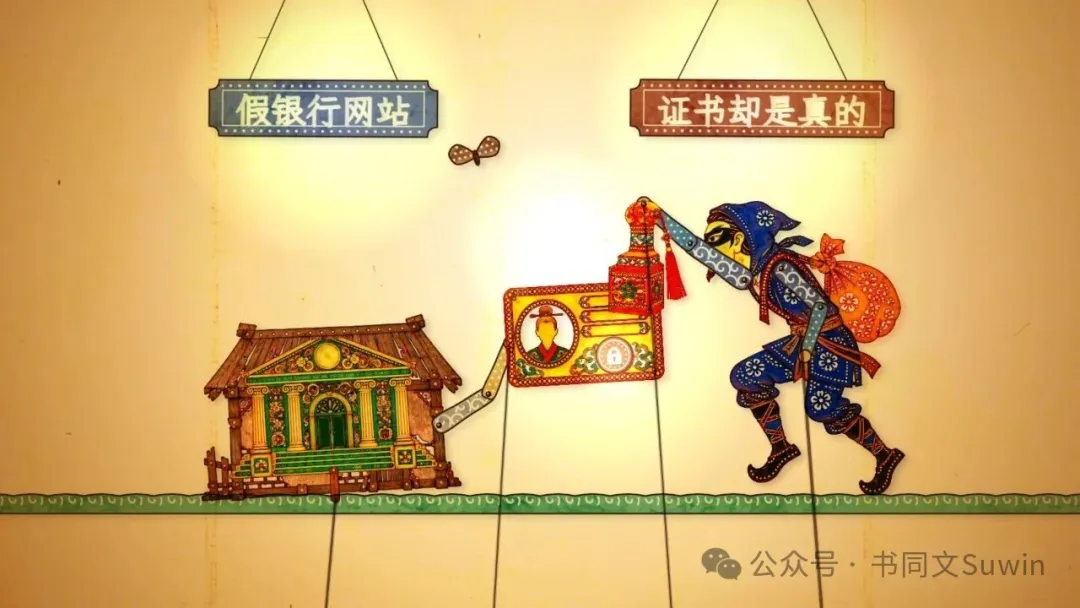
eMudhra 是印度一家大型数字证书服务商,其部分根证书受到 Chrome、Firefox、苹果和微软等平台信任。
这次出问题的,是它在 2025 年 4 月 30 日生成的一批中间证书。
其中 6 张用于签发网站 HTTPS 证书,另外 2 张用于软件签名。
中间证书可以理解为根证书授权出去的下级发证资格。
根证书负责建立最上层的信任,中间证书则负责实际签发证书。只要浏览器认可这条信任关系,网站证书就能够通过检查。
正常的私钥很难从公开信息中推算出来。
可这次的私钥只有几个简单数字。
8 把私钥分别是 4、56、66、115、155、156、230 和 237。
发现问题的是一名叫 Wayne 的安全研究员。
根据他在 Mozilla 事故记录中留下的时间线,10 月 17 日,他从 16:00 开始检查公开的证书资料,16:27 就发现了问题。
从开始检查到找到异常,只用了 27 分钟。
随后,他准备了证明自己掌握这些私钥的材料,并在当天协调世界时 18:05,把报告发给谷歌、苹果、微软、Mozilla 和 eMudhra。
Mozilla 的工程师也独立完成了验证。
安全研究人员后来还发现,这个问题简单到可以交给 AI 完成。只需要说明任务,AI 就能从公开证书中推算出对应的私钥。
弱私钥恢复与验证 021小时40分钟,谷歌就封锁了问题证书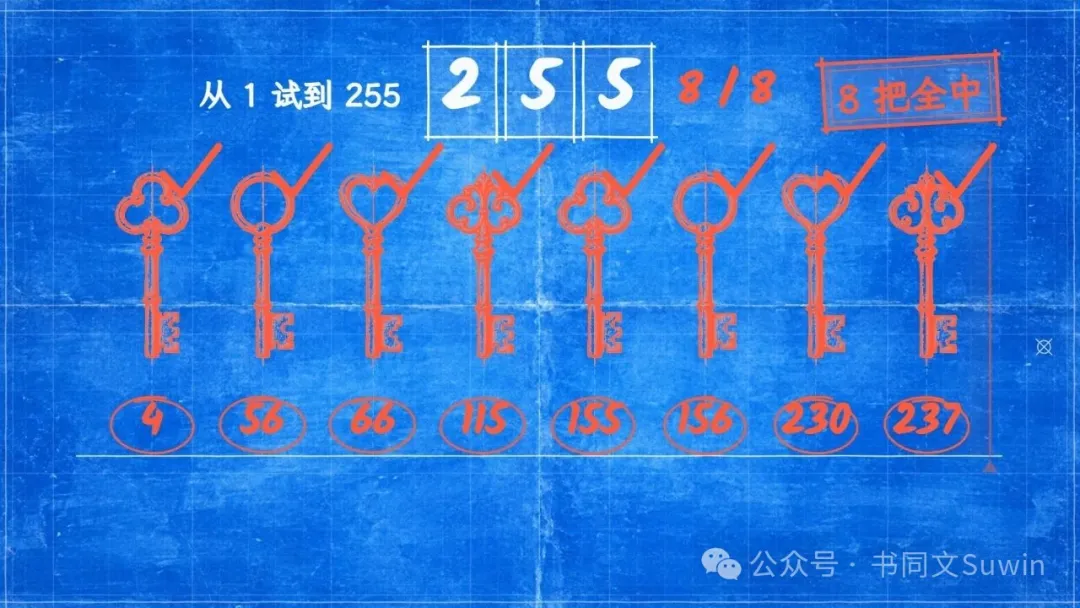
收到报告之后,各家浏览器厂商迅速开始处理。
10 月 17 日 18:05,谷歌 Chrome 根证书团队收到报告。
19:45,谷歌已经完成核实,并通过浏览器的证书封锁名单,阻止这批存在问题的中间证书继续被信任。
从收到报告到完成封锁,只用了 1 小时 40 分钟。
这种封锁名单可以在浏览器后台自动更新,用户不需要重新安装 Chrome,也不用手动升级。
Firefox 的反应同样迅速。
Mozilla 在当天 20:06 收到报告,22:59 完成了封锁名单的分发,整个过程不到三个小时。
随后,苹果在 10 月 19 日、微软在 10 月 20 日采取了相应措施。更多操作系统和程序也陆续更新证书信任名单。
各平台封锁证书的时间线
谷歌还检查了一套叫做证书透明日志的公开记录。
现在,公开信任的网站证书在签发时,需要登记到这些日志中。
谷歌发现,在 Chrome 封锁之前,没有任何网站证书登记在这 6 张存在问题的中间证书下面。
这意味着,对于 Chrome 这类会检查证书透明日志的浏览器,攻击者无法使用这些未登记的假证书通过正常的证书检查。
eMudhra 在 10 月 26 日更新的公告中,也表示这批存在问题的中间证书没有签发过面向最终用户的网站证书,目前没有发现公司基础设施或客户数据被入侵的证据。
不过,事情并没有就此结束。
浏览器能够通过后台更新封锁问题证书,许多其他程序却做不到。
服务器上的工具、长期没有更新的 Linux 系统、某些联网设备,可能使用自己保存的证书信任名单。
如果这些名单多年不更新,程序就可能继续信任已经出现问题的证书。
谷歌决定进一步采取措施。
直接把相关的根证书移出 Chrome 的信任名单。
03真正的变化,就在明天
谷歌在 10 月 20 日发布的官方公告中,明确表示要停止信任 emSign ECC Root CA - G3。
这次更新预计在美国太平洋时间 10 月 27 日上午,推送到所有使用 Chrome 根证书库的设备。
测试版 Chrome 已经提前进行了调整。
根证书被移除之后,仍然依赖它建立信任的网站,就可能被 Chrome 判定为证书不受信任。
这里有一个容易混淆的地方。
出现问题的是 8 张中间证书的私钥,根证书本身的私钥并没有被发现存在同样的问题。
谷歌移除根证书,是为了保护那些不能及时获取中间证书封锁信息的程序。
这也带来了新的麻烦。
因为挂在同一张根证书下面的,还有大量正常签发的网站证书。
eMudhra 最初估计,大约有 3 万张证书需要迁移。
谷歌在 Mozilla 的公开事故记录中提供了更详细的数据。
截至 10 月 21 日,公开记录中有约 3.08 万张尚未过期的证书与这张根证书有关。其中约 99.9% 通过美国 Internet2 / InCommon 的两家下级证书机构签发。
Internet2 与美国高校和科研机构的网络服务有密切关系。
这意味着,一家印度证书机构的失误,最终可能影响到不少通过美国高校证书服务申请 HTTPS 证书的网站。
受影响根证书与网站证书
如果这些网站没有及时更换证书,等 Chrome 完成更新后,就可能出现访问问题。
eMudhra 已经开始帮助客户迁移证书,并提供其他证书机构签发的替代证书。
这里还出现了一项新的进展。
10 月 22 日,eMudhra 宣布退出全球 SSL/TLS 网站安全证书业务。
公司表示,这项业务只占其营收约 1%,未来将把更多精力放在其他数字信任服务和企业软件上。
到了 10 月 26 日,eMudhra 又更新了事故说明,承认密钥生成脚本存在问题,并表示正在免费帮助受影响客户更换证书。
至于当初为什么会生成这些异常私钥,公司给出了初步解释。
2025 年 4 月生成密钥时,为了测试密钥导出和重新导入,操作人员在正常流程中增加了一个步骤。
脚本出现问题后,系统除了生成原本正常的密钥,又生成了一组非常弱的密钥。
两组密钥的名称相近,工作人员最终使用了错误的那一组。
更令人意外的是,2025 年 6 月,公司就遇到过相关证书的吊销名单签名不匹配的问题。
按照 eMudhra 后来在事故记录中的解释,工作人员发现签名对不上后,改用另一组密钥重新签名,却没有进一步查清楚为什么会同时存在两组密钥。
这些证书此后还经历了两轮独立审计。
问题直到 2026 年 10 月才被发现。
一把只有 4 的私钥,就这样存在了将近 18 个月。
04同一时间,PHP也曝出了两个严重漏洞
证书事件还在处理,上周三,也就是 10 月 21 日,PHP 紧急发布了四个安全更新版本。
分别是 PHP 8.5.12、8.4.27、8.3.36 和 8.2.35。
它们修复的是两个严重漏洞,编号为 CVE-2026-109618 和 CVE-2026-109619,安全评分均为 9.2 分,满分 10 分。
安全研究人员把这组问题称为 PHP2Shell。
PHP 是一种非常常见的网站后台编程语言。WordPress、Drupal、Joomla 等网站系统都使用它。
根据 W3Techs 10 月 26 日的统计,在能够识别服务器端编程语言的网站中,69.2% 使用 PHP。
所以,这次漏洞涉及的范围非常广。
更麻烦的是,漏洞存在于 PHP 本身,网站即使没有编写复杂的功能,也可能受到影响。
PHP漏洞工作原理示意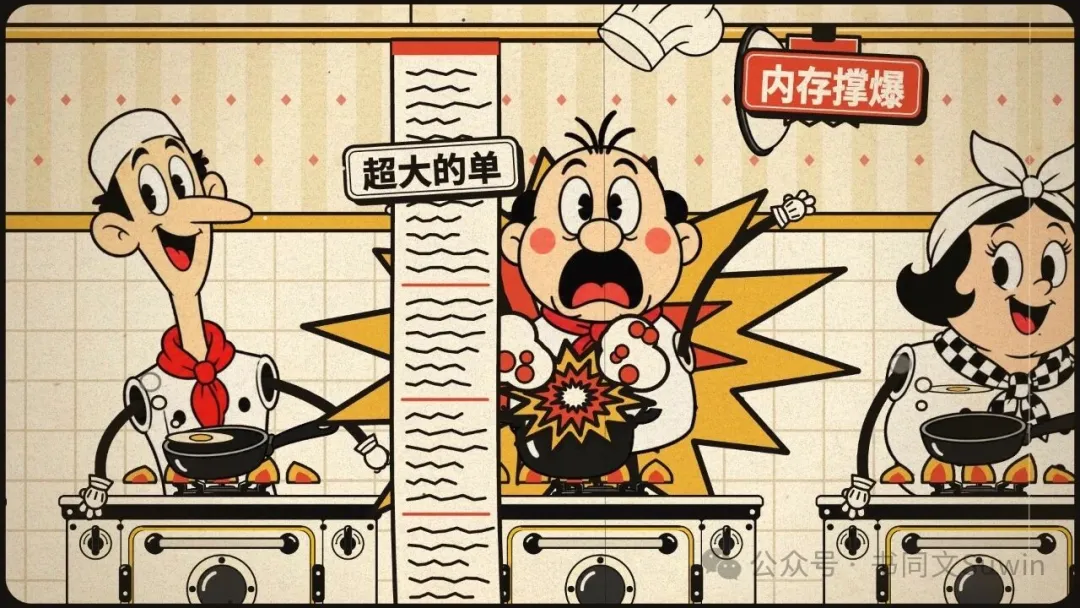
其中一个问题,与 PHP 在内存不足时怎样处理错误有关。
另一个问题,则与不同请求之间残留的内部数据有关。
可以把网站后台想象成一家厨房。
有一排厨师不断接收订单,每处理完一张订单,就清理工作台,接着处理下一张。
正常情况下,不同顾客的订单应该互不影响。
但这两个漏洞可能让清理过程出现问题。
攻击者故意发送经过特殊设计的请求,让处理过程在某个环节异常中断。等下一个请求进入同一个工作进程时,程序可能错误地使用上一轮残留的数据。
研究人员已经证明,这些问题在特定条件下可能导致服务器泄露内存中的敏感信息。
其中可能包括登录凭据、访问令牌、API 密钥等。
更严重的情况下,攻击者甚至可能不需要登录,就能让服务器执行自己指定的代码。
PHP 官方指出,使用 Apache 配合 mod_php 的网站风险尤其高,因为其中已经发现了一种攻击方式,可以在网站自己的程序开始运行之前触发问题。
05藏了14年的漏洞,AI帮助研究员把它找了出来
这两个漏洞的历史,可以追溯到 2012 年发布的 PHP 5.4。
从那时到现在,已经过去了 14 年。
这么多年里,PHP 经历了大量版本更新,也被无数开发者和安全研究人员使用、检查。
问题却一直留在程序内部。
直到今年,安全研究人员借助 AI,逐渐找到了能够利用这些错误的方法。
云安全公司 Wiz 公布了一份详细的研究过程。
8 月 19 日,研究团队发现了第一处漏洞。
8 月 20 日,他们在测试环境里的 Drupal 网站上,验证了不需要登录就能远程执行代码的攻击方式。
8 月 21 日,又在 WordPress 上完成了类似验证。
8 月 24 日,Wiz 将发现的问题报告给 PHP 安全团队。
Wiz 在研究中使用了自己的分析工具,以及谷歌和 OpenAI 的 AI 模型。
另外,Calif 和 OpenAI 的安全研究也独立发现了相关问题,多个团队的成果共同帮助 PHP 开发者找到并修复漏洞。
AI参与PHP漏洞研究
Wiz 在 10 月 21 日的文章里提到,以往这样复杂的漏洞研究,可能需要顶尖安全团队花费数月。
这次,借助 AI 和相应的研究工具,一名研究人员大约一周就完成了过去需要团队长期投入的工作。
AI 帮助研究人员阅读大量代码,分析不同错误之间的关系,再根据测试结果继续寻找问题。
这类漏洞之所以难发现,是因为单独看其中一个问题,未必能直接造成严重后果。
只有把几个异常处理过程联系起来,再考虑不同版本、不同服务器环境里的内存变化,才可能形成完整的攻击。
过去,这种分析需要投入大量时间。
现在,AI 可以帮助研究人员更快地检查和尝试不同可能性。
研究过程中的技术难度仍然存在,但所需的时间正在缩短。
补丁发布之前,攻击已经出现
PHP 安全团队原本计划在 10 月 22 日统一公布并发布修复程序。
10 月 20 日,两个漏洞的编号提前在网上流传,部分技术信息也陆续公开。
PHP 决定把发布时间提前一天,改到 10 月 21 日。
可在补丁正式公布之前,攻击尝试就已经出现。
亚马逊的安全团队检查诱饵服务器记录时发现,早在 10 月 17 日,就有人尝试利用 PHP2Shell 相关漏洞。
那比正式公开还早四天。
攻击者究竟从哪里得知漏洞信息,目前还不清楚。这条记录也不能证明真实网站已经遭到成功入侵。
到了 10 月 21 日,亚马逊又观察到多次利用尝试。
Cloudflare 也发现了早期攻击行为,并为使用其防护服务的网站部署了相应规则。
于是出现了一个值得思考的变化。
安全研究人员可以借助 AI 更快发现漏洞,攻击者也可能利用同样的能力,更快找到可以攻击的目标。
当一个隐藏了十几年的漏洞被发现,留给软件维护者准备修复的时间,可能比过去短得多。
06现在需要做什么 网站和设备安全更新示意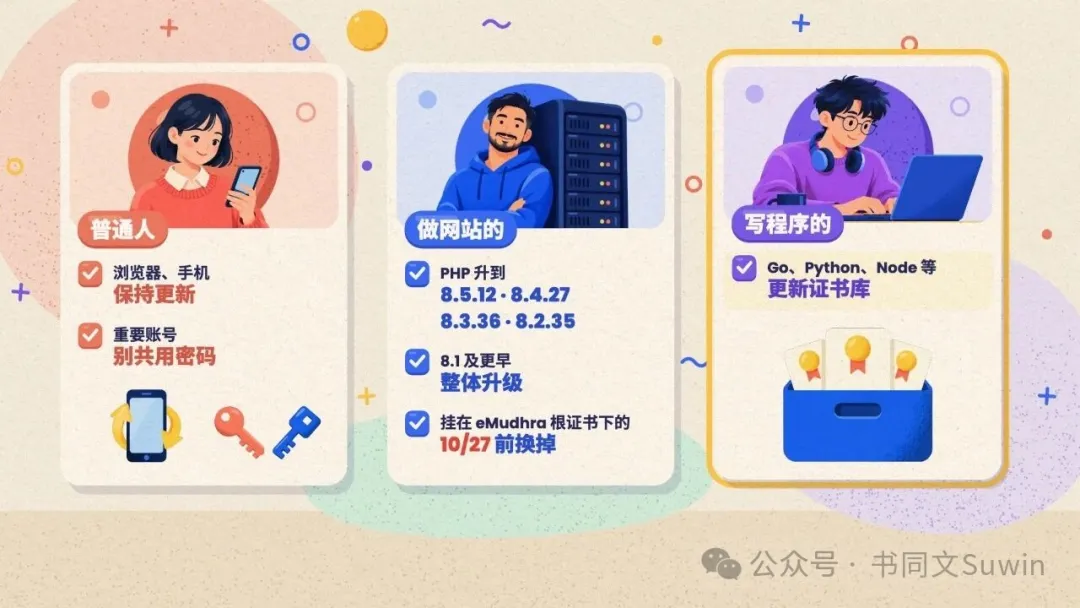
对于普通用户,这次 eMudhra 事件已经由主要浏览器厂商进行了紧急处理。
Chrome 和 Firefox 在 10 月 17 日就开始封锁问题证书,苹果和微软也陆续采取了措施。
保持浏览器、手机和电脑系统正常更新即可。使用旧设备或长期不更新的程序时,则要留意它们是否仍然信任已经被撤销的证书。
PHP 的问题主要需要网站维护人员处理。
首先是确认网站实际使用的 PHP 版本。
可以在服务器上使用 php -v 查看命令行版本,但还要核对网站后台真正运行的 PHP 版本,因为两者可能不同。
PHP 官方目前发布的修复版本包括:
8.5.12 8.4.27 8.3.36 8.2.35
Linux 发行版可能会把修复内容加入原有的软件包,最终版本号与上表不同,可以根据发行版的安全公告核对。
PHP 8.1 及更早版本已经不再获得 PHP 官方的常规安全更新。长期维护版本可能由发行商提供补丁,其他情况需要安排升级。
对于暂时无法完成更新的服务器,PHP 官方给出了限制请求大小、关闭部分功能等临时措施。
其中一项是关闭 session.upload_progress.enabled。10 月 23 日,PHP 官方又建议,在下一次常规修复版本发布之前,对涉及特定会话设置的应用继续关闭这项功能。
Windows 用户还要注意,PHP 在 10 月 26 日重新打包了四个 Windows 安装版本,加入了对 Brotli 组件另一个安全问题的修复。新包版本分别带有 -1 后缀。
至于网站 HTTPS 证书,则需要检查证书的完整签发关系。
如果网站证书仍然依赖 emSign ECC Root CA - G3,就应尽快更换到 Chrome 继续信任的证书机构。
因为谷歌已经明确表示,将在美国太平洋时间 10 月 27 日上午,向正式版用户推送移除这张根证书的更新。
只要完成证书更换,网站就可以继续建立正常的 HTTPS 连接。
07两种侥幸,都越来越靠不住了
把这两件事情放在一起,可以发现它们有一个很有意思的共同点。
eMudhra 的问题简单得惊人。
原本应该从天文数字般的组合中随机生成的私钥,最后变成了 4、56、115 这样的小数字。
用最普通的电脑,几乎瞬间就能全部找到。
但它存在了将近 18 个月,还经历了两轮独立审计。
PHP 的情况刚好相反。
漏洞隐藏在复杂的程序内部,涉及多处错误处理、内存变化,以及不同请求之间的联系。
其中一些问题已经存在了 14 年。
想把这些看似独立的错误连接起来,需要大量分析和测试。
过去,这样的工作往往只有经验丰富的研究团队能够完成。
现在,AI 已经能够参与其中。
一个问题简单到没人想到去检查,另一个问题复杂到很难完整分析。两种情况都曾让安全漏洞长期存在。
AI 正在改变这种情况。
面对简单的问题,它可以帮助研究人员自动检查大量公开资料,把以前没有人专门核对的内容重新检查一遍。
面对复杂的问题,它又能帮助研究人员理解代码、寻找不同错误之间的联系,缩短发现漏洞所需的时间。
当然,发现得更快,并不代表修复也一定更快。
这次 eMudhra 事件中,谷歌在 1 小时 40 分钟内就封锁了问题证书,但后续仍有大约 3 万张网站证书面临迁移。
PHP 的两个漏洞从研究人员发现到正式修复,经历了将近两个月。公开之前,外部就已经出现了利用尝试。
而且,安全补丁发布之后,还需要网站管理员逐个安装。那些多年不更新的服务器和联网设备,可能继续存在风险。
AI 正在缩短漏洞被发现的时间。对于维护互联网系统的人来说,也意味着过去那些长期没有暴露的问题,可能会接连被找出来。
更重要的是,找到漏洞的工具并不只属于安全研究人员。
攻击者也可以使用同样的 AI。
这次,两件事情都由研究人员主动报告给了相关厂商。下一次究竟是谁先发现,谁先利用,很难确定。
互联网的安全,需要更多依靠及时更新、持续检查和完善的修复机制。
因为过去能够隐藏十几年、甚至没人想到去检查的问题,现在可能只需要几天,或者几秒钟,就会被发现。
评论